MCP: protocolo y confianza
Conectar dos servidores no autoriza que uno reciba los datos del otro.
Los enlaces con ?t= abren el vídeo en un segundo concreto.
Las ideas que debes retener
1. Empieza por las responsabilidades: host, client y server no son sinónimos
La arquitectura oficial de MCP separa tres papeles.[^mcp-architecture]
Host
El host es la aplicación que contiene la experiencia de IA: por ejemplo, un IDE, una aplicación de escritorio, una interfaz de chat o un agente interno.
Client
Un client MCP vive dentro del host y mantiene una relación 1:1 con un servidor concreto.[^mcp-architecture]
Ve directamente a una sección
Leer transcripción revisada
Vídeo sin narración. Esta transcripción reproduce el texto visual del vídeo; no atribuye una voz inexistente.
El host conserva la política
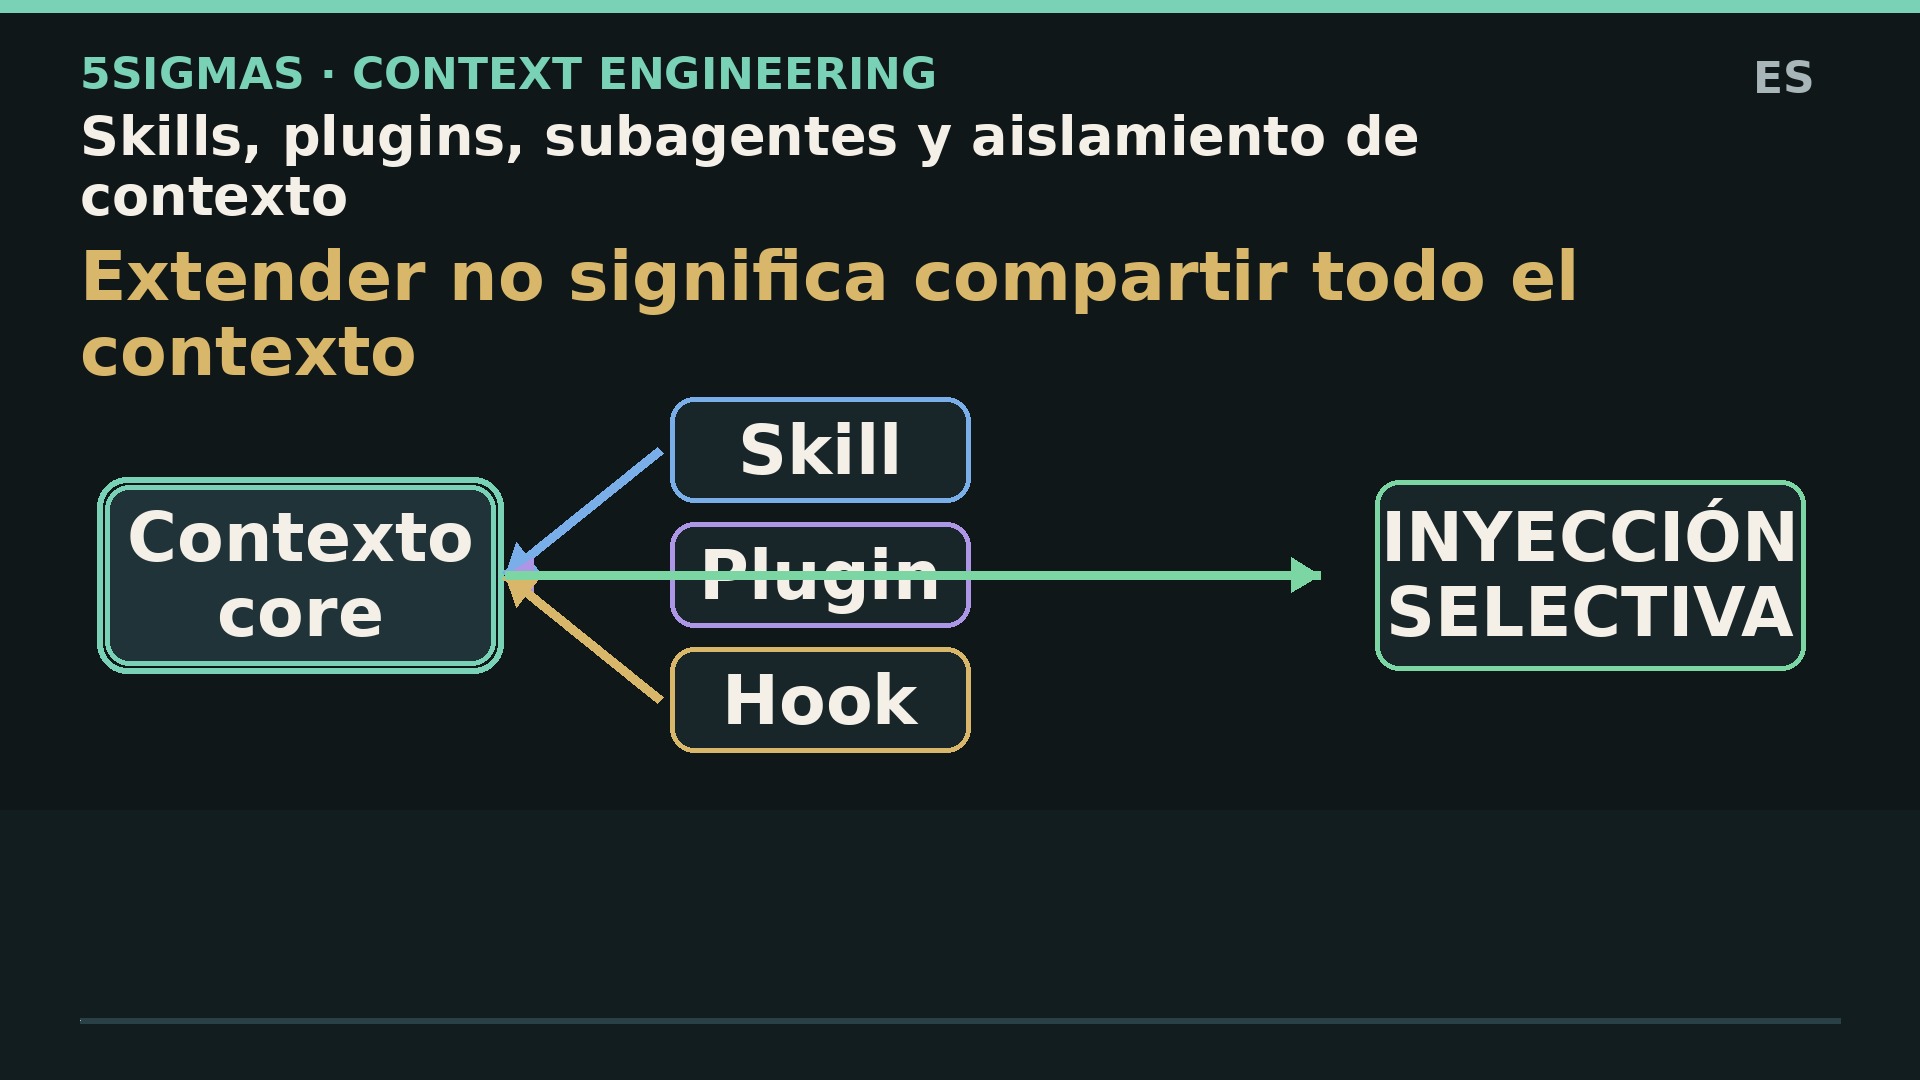
La aplicación host gestiona clientes que hablan con servidores MCP.
Cada servidor expone capacidades; el host decide cuáles incorpora al contexto del modelo.
Conectar dos servidores no autoriza que uno reciba los datos del otro.
Datos, plantillas y acciones
Un resource proporciona datos identificados por URI; un prompt proporciona una plantilla.
Una tool describe una operación invocable y los argumentos que admite.
Cumplir el schema no concede permiso para ejecutar. La política aplica a la operación concreta.
La versión cambia el contrato
En MCP 2026-07-28, cada solicitud transporta sus metadatos de protocolo; ya no usa initialize.
Dos solicitudes pueden llegar a instancias distintas. El estado de negocio debe seguir siendo explícito.
server/discover permite consultar capacidades. El cliente no siempre necesita llamarlo primero.
Una etiqueta no impone un límite
El servidor declara que una tool es de sólo lectura. Esa annotation es una señal, no una garantía.
La aplicación limita capacidades y el servicio protegido comprueba permisos reales.
Una llamada de escritura no autorizada debe fallar aunque la descripción del tool parezca segura.
Un timeout no prueba el resultado
La operación de reembolso sale hacia el servicio, pero la respuesta se pierde.
El timeout no permite concluir ni que falló ni que se ejecutó. Repetir puede duplicar el efecto.
Un ID de operación y una lectura posterior permiten reconciliar el estado antes de reintentar.
Transportar no convierte en autoridad
Un resource incluye texto que pide enviar un secreto a un destino externo.
Ese texto conserva su origen no confiable; no asciende a política del host.
La frontera de salida y los permisos impiden el efecto. MCP conecta sistemas, no decide qué datos son confiables.